ಸೂಪರ್ಮಾರ್ಕೆಟ್ ಫ್ರೀಜರ್ನ್ನೇ ಹ್ಯಾಕ್ ಮಾಡಿದ ಸೈಬರ್ ಕಳ್ಳರು! ನಿಮ್ಮ ಮನೆಯ ಸ್ಮಾರ್ಟ್ ಟಿವಿ, ಎಸಿ, ಕ್ಯಾಮೆರಾಗಳೂ ಸುರಕ್ಷಿತವೇ?

ಲಿಂಕ್ ನಕಲಿಸಲಾಗಿದೆ ✓
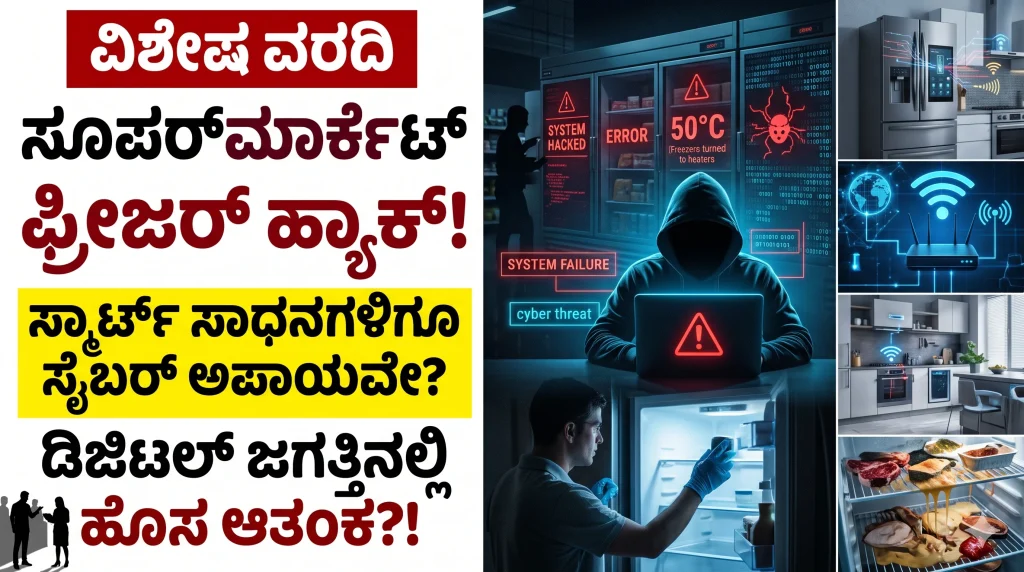
ಒಂದು ಸೂಪರ್ಮಾರ್ಕೆಟ್ನ ಫ್ರೀಜರ್ನಲ್ಲಿ ಐಸ್ಕ್ರೀಮ್ ಇರಬೇಕಾದ ಜಾಗದಲ್ಲಿ ಬಿಸಿಗಾಳಿ ಬೀಸಿದರೆ? ಆಹಾರವನ್ನು ತಣ್ಣಗಿಡಬೇಕಾದ ಯಂತ್ರವೇ ಬಿಸಿಯಾಗತೊಡಗಿದರೆ? ಇದು ತಾಂತ್ರಿಕ ದೋಷವಲ್ಲ, ಸೈಬರ್ ದಾಳಿಯ ಪರಿಣಾಮವಾಗಿರಬಹುದು ಎಂಬ ಆತಂಕ ಈಗ ಯುರೋಪಿನ ಹಲವು ದೇಶಗಳಲ್ಲಿ ಮೂಡಿದೆ.
ಬೆಲ್ಜಿಯಂ, ಸ್ವೀಡನ್, ಐರ್ಲೆಂಡ್, ಲಕ್ಸೆಂಬರ್ಗ್, ಎಸ್ಟೋನಿಯಾ ಸೇರಿದಂತೆ ಹಲವು ದೇಶಗಳ ಅಂಗಡಿಗಳ ಶೀತಲೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ನವೆಂಬರ್ 2ರಂದು ಸೈಬರ್ ದಾಳಿ ನಡೆದಿರುವ ಶಂಕೆ ವ್ಯಕ್ತವಾಗಿದೆ. ಕೆಲವು ಫ್ರೀಜರ್ಗಳ ತಾಪಮಾನ 50 ಡಿಗ್ರಿ ಸೆಲ್ಸಿಯಸ್ವರೆಗೆ ಏರಿದ ವರದಿಗಳಿವೆ. ಆಹಾರ ಹಾಳಾಗುವ ಅಪಾಯದಿಂದ ಅಂಗಡಿಗಳು ಉತ್ಪನ್ನಗಳನ್ನು ಮಾರಾಟದಿಂದ ಹಿಂಪಡೆಯಬೇಕಾಯಿತು.
ಇದು ಕೇವಲ ಯುರೋಪಿನ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಸಮಸ್ಯೆಯಲ್ಲ. ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕಗೊಂಡಿರುವ ಯಂತ್ರಗಳನ್ನು ದೂರದಿಂದಲೇ ನಿಯಂತ್ರಿಸಬಹುದಾದ ಜಗತ್ತಿನಲ್ಲಿ, ಡಿಜಿಟಲ್ ದಾಳಿ ಈಗ ನಮ್ಮ ಆಹಾರ, ವಿದ್ಯುತ್, ನೀರು, ಸಾರಿಗೆ ಮತ್ತು ದೈನಂದಿನ ಬದುಕಿನ ಮೇಲೂ ಪರಿಣಾಮ ಬೀರಬಲ್ಲದು ಎಂಬುದಕ್ಕೆ ಈ ಘಟನೆ ಎಚ್ಚರಿಕೆಯಾಗಿದೆ.
ಯುರೋಪಿನಲ್ಲಿ ಎಲ್ಲಿ, ಏನಾಯಿತು?
ನವೆಂಬರ್ 2ರ ಘಟನೆಗಳಲ್ಲಿ ಹಲವು ಚಿಲ್ಲರೆ ವ್ಯಾಪಾರ ಸಂಸ್ಥೆಗಳ ಶೀತಲೀಕರಣ ವ್ಯವಸ್ಥೆಗಳು ತೊಂದರೆಗೀಡಾಗಿವೆ. ವರದಿಗಳಲ್ಲಿ ಉಲ್ಲೇಖವಾಗಿರುವ ಕೆಲವು ವಿವರಗಳು:
- ಬೆಲ್ಜಿಯಂ: Delhaize, Carrefour ಮತ್ತು ಇತರ ಅಂಗಡಿಗಳ ಶೀತಲೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ತೊಂದರೆ. Carrefour ಸುಮಾರು 700 ಅಂಗಡಿಗಳಲ್ಲಿ 15 ಅಂಗಡಿಗಳು ಬಾಧಿತವಾಗಿವೆ ಎಂದು ತಿಳಿಸಿದೆ.
- ಸ್ವೀಡನ್: ICA ಮತ್ತು Coop ಮಳಿಗೆಗಳಲ್ಲಿ ಫ್ರೀಜರ್ಗಳ ತಾಪಮಾನ ಏರಿಕೆಯಾಗಿದೆ. ಕೆಲವು ಕಡೆ 50°C ತಲುಪಿದ ವರದಿಗಳಿವೆ.
- ಐರ್ಲೆಂಡ್: SuperValuನ 13 ಮಳಿಗೆಗಳಲ್ಲಿ ಸಮಸ್ಯೆ ವರದಿಯಾಗಿದೆ.
- ನೆದರ್ಲ್ಯಾಂಡ್ಸ್: ಕನಿಷ್ಠ 17 ವ್ಯಾಪಾರ ಸಂಸ್ಥೆಗಳ ಶೀತಲೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ದಾಳಿ ನಡೆದಿರುವುದಾಗಿ ಪೂರೈಕೆದಾರ Danfoss ತಿಳಿಸಿದೆ.
- ಎಸ್ಟೋನಿಯಾ, ಫಿನ್ಲ್ಯಾಂಡ್ ಮತ್ತು ಲಕ್ಸೆಂಬರ್ಗ್: ಕೆಲವು ಮಳಿಗೆಗಳು ಮತ್ತು ವ್ಯವಸ್ಥೆಗಳಲ್ಲೂ ಸಮಸ್ಯೆ ವರದಿಯಾಗಿದೆ.
ಈ ಅಂಕಿಅಂಶಗಳು ವಿವಿಧ ಕಂಪನಿಗಳು ಮತ್ತು ಮಾಧ್ಯಮಗಳು ನೀಡಿರುವ ಪ್ರಾಥಮಿಕ ವರದಿಗಳ ಆಧಾರಿತವಾಗಿವೆ. ಎಲ್ಲ ಘಟನೆಗಳಿಗೂ ಒಂದೇ ದಾಳಿಕೋರರು ಕಾರಣ ಎಂಬುದು ಇನ್ನೂ ದೃಢಪಟ್ಟಿಲ್ಲ.
ಫ್ರೀಜರ್ಗಳನ್ನು ಹ್ಯಾಕ್ ಮಾಡಿದ್ದು ಹೇಗೆ?
ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳಲ್ಲಿನ ದೊಡ್ಡ ಶೀತಲೀಕರಣ ಯಂತ್ರಗಳನ್ನು ಇಂದಿನ ದಿನಗಳಲ್ಲಿ ಕಂಪ್ಯೂಟರ್ ಸಾಫ್ಟ್ವೇರ್ ಮೂಲಕ ನಿಯಂತ್ರಿಸಲಾಗುತ್ತದೆ. ತಾಪಮಾನವನ್ನು ಪರಿಶೀಲಿಸುವುದು, ಯಂತ್ರಗಳ ಕಾರ್ಯನಿರ್ವಹಣೆಯನ್ನು ಗಮನಿಸುವುದು, ನಿರ್ವಹಣೆ ಮಾಡುವುದು ಮುಂತಾದ ಕೆಲಸಗಳನ್ನು ದೂರದಿಂದಲೇ ನಿರ್ವಹಿಸಲು ಸಾಧ್ಯ.
ಈ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿನ ಕೆಲವು ನಿಯಂತ್ರಣ ಸಾಫ್ಟ್ವೇರ್ಗಳು ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುತ್ತವೆ. ಸೂಕ್ತ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆಗಳಿಲ್ಲದಿದ್ದರೆ, ಹ್ಯಾಕರ್ಗಳು ಈ ಸಂಪರ್ಕವನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳುವ ಅಪಾಯವಿದೆ.
ಅಕ್ಟೋಬರ್ 12ರಂದು ಫ್ರಾನ್ಸ್ನ ನೂರಾರು ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳಲ್ಲೂ ಇದೇ ರೀತಿಯ ದಾಳಿ ವರದಿಯಾಗಿತ್ತು. ಫ್ರೀಜರ್ಗಳ ನಿಯಂತ್ರಣ ವ್ಯವಸ್ಥೆಯನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಂಡು ಅವುಗಳನ್ನು ಸಾಮಾನ್ಯವಾಗಿ ನಡೆಯುವ ಡಿಫ್ರಾಸ್ಟ್ ಪ್ರಕ್ರಿಯೆಯಲ್ಲೇ ಇರಿಸುವ ಮೂಲಕ ತಾಪಮಾನವನ್ನು ಏರಿಸಲಾಗಿದೆ ಎಂಬ ವಿವರಣೆ ವರದಿಗಳಲ್ಲಿದೆ. ಕೆಲವು ಅಂಗಡಿಗಳು ಹಾಳಾಗಬಹುದಾದ ಆಹಾರವನ್ನು ಮಾರಾಟದಿಂದ ತೆಗೆದುಹಾಕಿದ್ದವು.
ಇಲ್ಲಿ ಗಮನಿಸಬೇಕಾದ ಅಂಶವೆಂದರೆ, ದಾಳಿಕೋರರು ಫ್ರೀಜರ್ನೊಳಗೆ ಹೋಗಿ ಯಂತ್ರವನ್ನು ಮುಟ್ಟಬೇಕಾಗಿಲ್ಲ. ಇಂಟರ್ನೆಟ್ ಮೂಲಕ ನಿಯಂತ್ರಿಸಬಹುದಾದ ವ್ಯವಸ್ಥೆಯೇ ದುರ್ಬಲವಾಗಿದ್ದರೆ, ಅದರ ಡಿಜಿಟಲ್ ನಿಯಂತ್ರಣವನ್ನು ದುರುಪಯೋಗಪಡಿಸಿಕೊಳ್ಳುವ ಸಾಧ್ಯತೆ ಇರುತ್ತದೆ.
ದಾಳಿಕೋರರು ಯಾರು? ಉದ್ದೇಶವೇನು?
ಈವರೆಗೆ ಯಾವುದೇ ಗುಂಪು ದಾಳಿಯ ಹೊಣೆ ಹೊತ್ತುಕೊಂಡಿಲ್ಲ. ತನಿಖಾಧಿಕಾರಿಗಳು ದಾಳಿಕೋರರನ್ನು ಅಧಿಕೃತವಾಗಿ ಗುರುತಿಸಿಲ್ಲ. ಹಣಕ್ಕಾಗಿ ನಡೆಸುವ ಸೈಬರ್ ಸುಲಿಗೆ, ರಾಜಕೀಯ ಉದ್ದೇಶದ ದಾಳಿ ಅಥವಾ ಆಹಾರ ಪೂರೈಕೆ ವ್ಯವಸ್ಥೆಗೆ ಅಡ್ಡಿಪಡಿಸುವ ಪ್ರಯತ್ನ – ಇವು ಸಾಧ್ಯತೆಗಳೆಂದು ತಜ್ಞರು ಚರ್ಚಿಸಿದ್ದಾರೆ. ಆದರೆ ಯಾವುದನ್ನೂ ಖಚಿತ ಕಾರಣವೆಂದು ಹೇಳಲು ಸಾಕ್ಷ್ಯವಿಲ್ಲ. ಯುರೋಪಿನ ಸಂಸ್ಥೆಗಳು ಈ ಘಟನೆಗಳನ್ನು ಆಹಾರ ಪೂರೈಕೆ ಸರಪಳಿಯ ಭದ್ರತೆಯ ದೃಷ್ಟಿಯಿಂದ ಗಂಭೀರವಾಗಿ ಪರಿಗಣಿಸಿವೆ. ಏಕೆಂದರೆ ಒಂದು ಅಂಗಡಿಯ ಫ್ರೀಜರ್ ಕೆಟ್ಟರೆ ಅಲ್ಲಿ ಇಟ್ಟಿರುವ ಆಹಾರ ಹಾಳಾಗಬಹುದು; ಅನೇಕ ಅಂಗಡಿಗಳಲ್ಲಿ ಒಂದೇ ಸಮಯದಲ್ಲಿ ಸಮಸ್ಯೆಯಾದರೆ ಸರಬರಾಜು, ಸಂಗ್ರಹಣೆ ಮತ್ತು ಗ್ರಾಹಕರ ವಿಶ್ವಾಸದ ಮೇಲೂ ಪರಿಣಾಮ ಬೀರಬಹುದು.
ನಿಮ್ಮ ಮನೆಯ ಸ್ಮಾರ್ಟ್ ಸಾಧನಗಳೂ ಅಪಾಯದಲ್ಲಿವೆಯೇ?
ಇಲ್ಲಿಯೇ BBC ವರದಿ ಎತ್ತಿರುವ ದೊಡ್ಡ ಪ್ರಶ್ನೆ ಇದೆ. ಇಂದು ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವುದು ಕೇವಲ ಮೊಬೈಲ್ ಮತ್ತು ಕಂಪ್ಯೂಟರ್ಗಳಲ್ಲ.
ಇವುಗಳೆಲ್ಲವೂ ಒಂದೇ ರೀತಿಯಲ್ಲಿ ಸುಲಭವಾಗಿ ಹ್ಯಾಕ್ ಆಗುತ್ತವೆ ಎಂದರ್ಥವಲ್ಲ. ಉತ್ತಮ ಭದ್ರತಾ ವ್ಯವಸ್ಥೆ ಹೊಂದಿರುವ ಸಾಧನಗಳನ್ನು ಹ್ಯಾಕ್ ಮಾಡುವುದು ಕಷ್ಟ. BBC ವರದಿಯಲ್ಲಿಯೂ ಮನೆಯ ಫ್ರಿಜ್ ಅಥವಾ ಇತರ ಗೃಹೋಪಯೋಗಿ ಸಾಧನಗಳೇ ಈ ದಾಳಿಗಳ ಗುರಿಯಾಗಿವೆ ಎಂಬುದಕ್ಕೆ ಸಾಕ್ಷ್ಯವಿಲ್ಲ ಎಂದು ಸ್ಪಷ್ಟಪಡಿಸಲಾಗಿದೆ.
ಆದರೆ ಹಳೆಯ ಸಾಫ್ಟ್ವೇರ್, ದುರ್ಬಲ ಪಾಸ್ವರ್ಡ್ಗಳು ಮತ್ತು ಸುರಕ್ಷಿತವಲ್ಲದ ಇಂಟರ್ನೆಟ್ ಸಂಪರ್ಕಗಳು ಅಪಾಯವನ್ನು ಹೆಚ್ಚಿಸಬಹುದು.
ಕರ್ನಾಟಕಕ್ಕೆ ಈ ಸುದ್ದಿ ಏಕೆ ಮುಖ್ಯ?
ಬೆಂಗಳೂರು ಸೇರಿದಂತೆ ಕರ್ನಾಟಕದ ನಗರಗಳಲ್ಲಿ ಸ್ಮಾರ್ಟ್ ಹೋಮ್ ಸಾಧನಗಳು, ಆನ್ಲೈನ್ ಆಹಾರ ವಿತರಣೆ, ಶೀತಲೀಕೃತ ಆಹಾರ ಸಂಗ್ರಹಣೆ, ಔಷಧಗಳ ಕೋಲ್ಡ್ ಚೈನ್ ಮತ್ತು ಡಿಜಿಟಲ್ ನಿಯಂತ್ರಣ ವ್ಯವಸ್ಥೆಗಳ ಬಳಕೆ ಹೆಚ್ಚುತ್ತಿದೆ.
ಇವುಗಳೆಲ್ಲವೂ ಸೈಬರ್ ದಾಳಿಗೆ ಒಳಗಾಗಿವೆ ಎಂಬ ವರದಿ ಇಲ್ಲ. ಆದರೆ ಯುರೋಪಿನ ಘಟನೆ ಒಂದು ಮುಖ್ಯ ಪ್ರಶ್ನೆಯನ್ನು ಮುಂದಿಡುತ್ತದೆ:
ನಮ್ಮ ಆಹಾರವನ್ನು ಸುರಕ್ಷಿತವಾಗಿಡುವ ವ್ಯವಸ್ಥೆಯನ್ನೇ ಯಾರಾದರೂ ದೂರದಿಂದ ನಿಯಂತ್ರಿಸಿದರೆ ಏನಾಗಬಹುದು?
- ಬೆಂಗಳೂರಿನ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಶೀತಲೀಕರಣ ವ್ಯವಸ್ಥೆಗಳಿಗೆ ಸಾಕಷ್ಟು ಸೈಬರ್ ಭದ್ರತೆ ಇದೆಯೇ?
- ಔಷಧ ಮತ್ತು ಲಸಿಕೆಗಳನ್ನು ಸಂಗ್ರಹಿಸುವ ಶೀತಲೀಕರಣ ಘಟಕಗಳ ಡಿಜಿಟಲ್ ನಿಯಂತ್ರಣ ಎಷ್ಟು ಸುರಕ್ಷಿತವಾಗಿದೆ?
- ಆಹಾರ ಸಂಸ್ಕರಣಾ ಘಟಕಗಳು ಮತ್ತು ಗೋದಾಮುಗಳಲ್ಲಿ ಬಳಸುವ ಹಳೆಯ ನಿಯಂತ್ರಣ ವ್ಯವಸ್ಥೆಗಳನ್ನು ನಿಯಮಿತವಾಗಿ ನವೀಕರಿಸಲಾಗುತ್ತಿದೆಯೇ?
- ವಿದ್ಯುತ್ ಮತ್ತು ನೀರು ಪೂರೈಕೆ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿ ಇಂಟರ್ನೆಟ್ ಸಂಪರ್ಕಿತ ನಿಯಂತ್ರಣ ಘಟಕಗಳಿಗೆ ಸೂಕ್ತ ಭದ್ರತೆ ಇದೆಯೇ?
ಇವು ತನಿಖೆ ಮತ್ತು ಉದ್ಯಮ ಮಟ್ಟದ ಪರಿಶೀಲನೆಗೆ ಅರ್ಹವಾದ ಪ್ರಶ್ನೆಗಳು. ಕರ್ನಾಟಕದ ಸಂಸ್ಥೆಗಳಲ್ಲಿ ಇಂತಹ ದಾಳಿಗಳು ನಡೆದಿವೆ ಎಂಬುದಕ್ಕೆ ಈ ವರದಿಗಳಲ್ಲಿ ಯಾವುದೇ ಪುರಾವೆ ಇಲ್ಲ.
ಭಾರತದಲ್ಲಿ ಈಗಾಗಲೇ ಏನು ಮಾಡಬೇಕು ಎಂಬ ಮಾರ್ಗಸೂಚಿ ಇದೆಯೇ?
ಹೌದು. ಭಾರತದ ದೂರಸಂಪರ್ಕ ಎಂಜಿನಿಯರಿಂಗ್ ಕೇಂದ್ರ (TEC) 2025ರಲ್ಲಿ ಗ್ರಾಹಕ IoT ಸಾಧನಗಳ ಭದ್ರತೆಗಾಗಿ ಪರಿಷ್ಕೃತ ಮಾರ್ಗಸೂಚಿಗಳನ್ನು ಪ್ರಕಟಿಸಿದೆ.
ಅದರ ಪ್ರಮುಖ ಶಿಫಾರಸುಗಳು:
- ಎಲ್ಲ ಸಾಧನಗಳಲ್ಲೂ ಒಂದೇ ರೀತಿಯ ಸಾಮಾನ್ಯ ಡೀಫಾಲ್ಟ್ ಪಾಸ್ವರ್ಡ್ ಇರಬಾರದು.
- ಬಲವಾದ ಪಾಸ್ವರ್ಡ್ ಬಳಸಬೇಕು.
- ಸಾಧ್ಯವಿರುವಲ್ಲಿ OTP ಅಥವಾ Multi-Factor Authentication (MFA) ಸಕ್ರಿಯಗೊಳಿಸಬೇಕು.
- ಸಾಧನಗಳ ಸಾಫ್ಟ್ವೇರ್ ಮತ್ತು ಭದ್ರತಾ ಅಪ್ಡೇಟ್ಗಳನ್ನು ನಿಯಮಿತವಾಗಿ ಅಳವಡಿಸಬೇಕು.
- ಸಾಧನಗಳಲ್ಲಿನ ಭದ್ರತಾ ದೋಷಗಳನ್ನು ವರದಿ ಮಾಡಲು ತಯಾರಕರು ವ್ಯವಸ್ಥೆ ಹೊಂದಿರಬೇಕು. Technology Development Board
ಮನೆಯ ಬಳಕೆದಾರರು ತಕ್ಷಣ ಮಾಡಬಹುದಾದ ಕೆಲಸಗಳು:
- ಸ್ಮಾರ್ಟ್ ಸಾಧನಗಳ ಡೀಫಾಲ್ಟ್ ಪಾಸ್ವರ್ಡ್ ಬದಲಾಯಿಸಿ.
- ಫ್ರಿಜ್, ಟಿವಿ, ಕ್ಯಾಮೆರಾ ಮತ್ತು ರೂಟರ್ಗಳ ಸಾಫ್ಟ್ವೇರ್ ಅಪ್ಡೇಟ್ ಪರಿಶೀಲಿಸಿ.
- ಅಪರಿಚಿತ ವ್ಯಕ್ತಿಗಳಿಗೆ ಸಾಧನಗಳ ರಿಮೋಟ್ ಪ್ರವೇಶ ನೀಡಬೇಡಿ.
- ಅಗತ್ಯವಿಲ್ಲದಿದ್ದರೆ ರಿಮೋಟ್ ಕಂಟ್ರೋಲ್ ಅಥವಾ ಇಂಟರ್ನೆಟ್ ಪ್ರವೇಶವನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸಿ.
- ಸಾಧ್ಯವಿದ್ದಲ್ಲಿ ಎರಡು ಹಂತದ ದೃಢೀಕರಣ ಬಳಸಿ.
ಮುಂದಿನ ದಿನಗಳಲ್ಲಿ ಎದುರಾಗಬಹುದಾದ ದೊಡ್ಡ ಸವಾಲು
ಈ ಘಟನೆ ಕೇವಲ ಹ್ಯಾಕರ್ಗಳು ಕಂಪ್ಯೂಟರ್ಗಳಿಗೆ ನುಗ್ಗುವ ಕಥೆಯಲ್ಲ. ಡಿಜಿಟಲ್ ವ್ಯವಸ್ಥೆಗಳ ಮೇಲೆ ಅವಲಂಬಿತವಾಗಿರುವ ಭೌತಿಕ ಜಗತ್ತಿನ ದುರ್ಬಲತೆಯ ಕಥೆ.
ಹಿಂದೆ ಸೈಬರ್ ದಾಳಿಯಿಂದ ಬ್ಯಾಂಕ್ ಖಾತೆಯ ಮಾಹಿತಿ, ವೈಯಕ್ತಿಕ ದಾಖಲೆಗಳು ಅಥವಾ ಕಂಪನಿಗಳ ಡೇಟಾ ಕಳವಾಗುವ ಅಪಾಯದ ಬಗ್ಗೆ ಹೆಚ್ಚು ಚರ್ಚೆಯಾಗುತ್ತಿತ್ತು. ಈಗ ಇಂಟರ್ನೆಟ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವ ಯಂತ್ರಗಳ ನಿಯಂತ್ರಣವೇ ದುರುಪಯೋಗವಾದರೆ ಆಹಾರ ಹಾಳಾಗಬಹುದು, ಉತ್ಪಾದನೆ ನಿಲ್ಲಬಹುದು, ಸೇವೆಗಳು ಅಸ್ತವ್ಯಸ್ತವಾಗಬಹುದು.
ಯುರೋಪಿನ ಫ್ರೀಜರ್ ಘಟನೆಗಳು ಈ ಅಪಾಯವನ್ನು ಕಣ್ಣಿಗೆ ಕಾಣುವಂತೆ ಮಾಡಿವೆ. ಆದರೆ ಮುಂದಿನ ದಿನಗಳಲ್ಲಿ ಇಂತಹ ದಾಳಿಗಳು ಸಂಭವಿಸುತ್ತವೆ ಎಂದು ಖಚಿತವಾಗಿ ಹೇಳಲು ಸಾಧ್ಯವಿಲ್ಲ. ಈಗಿನ ಅಗತ್ಯವೆಂದರೆ ತಂತ್ರಜ್ಞಾನವನ್ನು ಅಳವಡಿಸಿಕೊಳ್ಳುವುದರ ಜೊತೆಗೆ ಅದರ ಭದ್ರತೆಯನ್ನೂ ಸಮಾನವಾಗಿ ಗಂಭೀರವಾಗಿ ಪರಿಗಣಿಸುವುದು ಉತ್ತಮ.

Murali Maluru
Peepal Media · ವಿಜ್ಞಾನ-ತಂತ್ರಜ್ಞಾನ ವಿಭಾಗ
Murali MV is a reporter cum presenter at Peepal Media, covering sports and political affairs. An avid reader with a keen interest in current affairs, he brings curiosity, insight and a passion for storytelling to his journalism. His reporting focuses on exploring key developments and issues shaping the worlds of sports and politics.